Cada año se producen incidentes de seguridad en empresas, plataformas digitales y servicios de Internet. Algunos de estos incidentes provocan la exposición de direcciones de correo electrónico, contraseñas, nombres, números de teléfono y otros datos personales.
El problema es que muchas personas desconocen que su información ha aparecido en una filtración.
Podemos utilizar una misma dirección de correo para registrarnos en tiendas, redes sociales, plataformas de trabajo y otros servicios. Si alguno de ellos sufre una brecha de seguridad, nuestros datos podrían terminar expuestos.
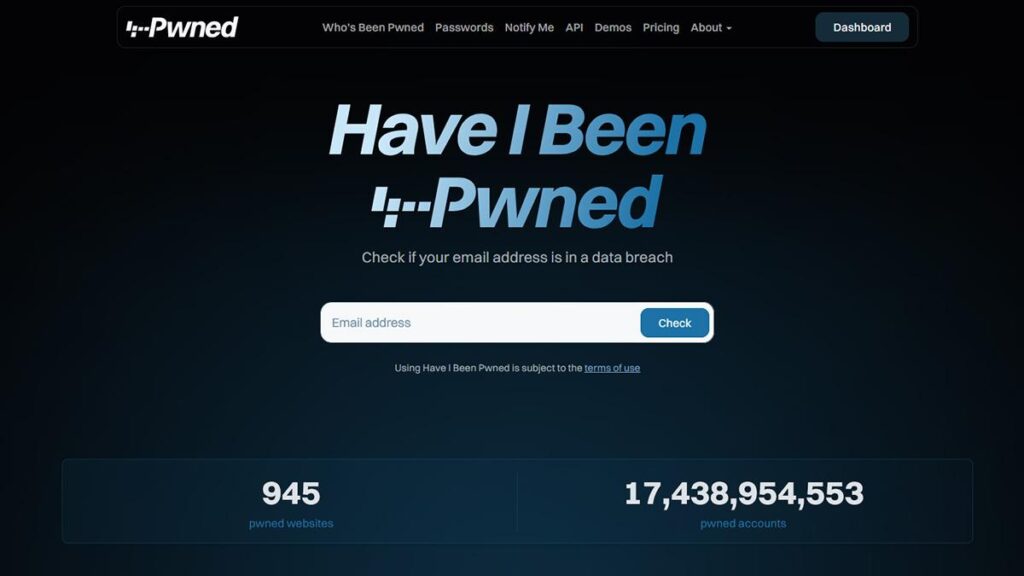
Have I Been Pwned es un servicio que permite comprobar gratuitamente si una dirección de correo electrónico aparece en filtraciones de datos conocidas.
También ofrece una herramienta para consultar si una contraseña ha sido encontrada anteriormente en filtraciones, así como alertas para conocer futuras exposiciones de nuestra información.
Su principal ventaja es que reúne información sobre incidentes de seguridad y la presenta de una forma sencilla, sin necesidad de conocimientos avanzados de ciberseguridad.
¿Qué es Have I Been Pwned?
Have I Been Pwned, también conocido por sus siglas HIBP, es un servicio de seguridad informática creado por el investigador australiano Troy Hunt en 2013.
Su propósito es ayudar a las personas y organizaciones a comprobar si sus datos aparecen en filtraciones conocidas.
La plataforma recopila información sobre incidentes de seguridad y permite consultar si determinadas direcciones de correo han estado involucradas.
Por ejemplo, si una plataforma donde tenemos una cuenta sufre una filtración y los datos correspondientes se incorporan a Have I Been Pwned, podremos encontrar una referencia a ese incidente.
Sin embargo, debemos comprender algo importante:
Que nuestro correo aparezca en Have I Been Pwned no significa necesariamente que nuestra cuenta esté siendo utilizada actualmente por un atacante.
Significa que la dirección apareció en información relacionada con una exposición de datos documentada por el servicio.
¿Qué significa Have I Been Pwned en español?
La expresión Have I Been Pwned? puede interpretarse como «¿Me han comprometido?» o «¿Mis datos han sido vulnerados?».
La palabra pwned proviene de la cultura de los videojuegos y es una variación de owned.
En el contexto de la ciberseguridad se utiliza para describir situaciones en las que una cuenta, sistema o información ha sido comprometida.
Por eso, cuando Have I Been Pwned muestra el mensaje «Oh no — pwned!», significa que encontró la dirección consultada en una o varias filtraciones registradas.
¿Para qué sirve Have I Been Pwned?
El servicio ofrece diferentes herramientas orientadas a identificar exposiciones de información.
Entre sus principales funciones encontramos:
- Comprobar si un correo electrónico apareció en filtraciones.
- Identificar los servicios relacionados con esas filtraciones.
- Consultar qué tipos de datos fueron expuestos.
- Verificar si una contraseña apareció anteriormente en filtraciones.
- Recibir alertas sobre nuevos incidentes.
- Revisar exposiciones de direcciones pertenecientes a dominios verificados.
- Consultar determinados registros relacionados con malware que roba credenciales.
- Integrar comprobaciones mediante API.
- Ayudar a evaluar riesgos de seguridad de cuentas empresariales.
Por ejemplo, podemos introducir una dirección de correo utilizada durante varios años y comprobar si aparece en incidentes conocidos.
El resultado puede ayudarnos a decidir qué cuentas debemos revisar y proteger.
¿Cómo funciona Have I Been Pwned?
La plataforma recopila información de incidentes de seguridad documentados.
Cuando se confirma o identifica una filtración relevante, determinados datos pueden incorporarse al sistema.
Posteriormente, los usuarios pueden consultar si una dirección aparece en esos registros.
El procedimiento general es el siguiente:
Filtración de datos → Análisis del incidente → Incorporación al servicio → Búsqueda del correo → Resultado
Have I Been Pwned no almacena las contraseñas junto a los correos electrónicos dentro de su sistema de búsqueda de cuentas.
La comprobación de contraseñas utiliza un servicio separado, denominado Pwned Passwords.
Esto permite distinguir entre consultar una dirección expuesta y comprobar si una contraseña concreta ha aparecido anteriormente en filtraciones.
Cómo saber si tu correo fue filtrado con Have I Been Pwned
Utilizar la herramienta es sencillo.
Paso 1. Ingresa a la página oficial
Abre tu navegador y visita:
Paso 2. Introduce tu correo electrónico
Escribe la dirección que deseas comprobar.
Por ejemplo, puedes utilizar tu correo personal o una cuenta profesional que administras.
Paso 3. Ejecuta la búsqueda
Presiona el botón Check.
La plataforma consultará los registros disponibles.
Paso 4. Revisa el resultado
El servicio puede mostrar un resultado indicando que no encontró coincidencias o que encontró la dirección en filtraciones.
Paso 5. Consulta los incidentes
Si aparecen filtraciones, revisa los nombres de los servicios afectados y los tipos de datos expuestos.
Paso 6. Toma medidas según el riesgo
Si la información incluye contraseñas, credenciales u otros datos sensibles, revisa las cuentas relacionadas y actualiza su seguridad.
¿Qué significa «Oh no — pwned!»?
Este mensaje aparece cuando Have I Been Pwned encuentra la dirección consultada en uno o varios incidentes registrados.
Por ejemplo, puede mostrar que el correo apareció en una filtración de una plataforma donde teníamos una cuenta.
El resultado puede incluir información como:
- Nombre del servicio afectado.
- Fecha del incidente.
- Descripción de la filtración.
- Categorías de datos expuestos.
- Estado o características del registro.
Sin embargo, no significa necesariamente que alguien haya iniciado sesión en nuestra cuenta.
Tampoco demuestra que la contraseña actual esté comprometida.
Para evaluar el riesgo debemos revisar qué datos fueron expuestos y qué medidas de seguridad hemos tomado desde entonces.
¿Qué significa «Good news — no pwnage found!»?
Este mensaje indica que Have I Been Pwned no encontró la dirección en las filtraciones incluidas en sus registros consultables.
Es un resultado favorable, pero no representa una garantía absoluta de seguridad.
Existen numerosas filtraciones que nunca se publican o que todavía no han sido incorporadas al servicio.
Además, algunos incidentes pueden contener información protegida o no disponible mediante una consulta pública.
Que un correo no aparezca en los resultados no demuestra que nunca haya sido expuesto.
Por eso debemos mantener contraseñas seguras, autenticación multifactor y otras medidas preventivas aunque no existan coincidencias.
¿Qué información puede filtrarse en un incidente de seguridad?
No todas las filtraciones contienen los mismos datos.
Algunas afectan únicamente direcciones de correo electrónico.
Otras pueden incluir contraseñas, nombres, números telefónicos o información adicional.
| Tipo de dato | Riesgo potencial |
|---|---|
| Correo electrónico | Spam, phishing y suplantaciones |
| Contraseña | Acceso no autorizado si continúa vigente |
| Nombre completo | Mayor personalización de fraudes |
| Número telefónico | Llamadas fraudulentas y mensajes sospechosos |
| Dirección física | Exposición de información personal |
| Fecha de nacimiento | Riesgo de uso indebido junto con otros datos |
| Nombre de usuario | Intentos de acceso a cuentas |
| Datos empresariales | Fraudes dirigidos y ataques a organizaciones |
La gravedad depende del tipo de información, de si continúa siendo válida y de cómo se combine con otros datos.
¿Qué hacer si tu correo aparece en una filtración?
Encontrar una dirección en una filtración no significa que debamos eliminar inmediatamente todas nuestras cuentas.
Lo importante es identificar el incidente y aplicar las medidas correspondientes.
1. Identifica el servicio afectado
Revisa el nombre de la plataforma donde ocurrió la exposición.
Comprueba si todavía utilizas una cuenta allí.
2. Cambia las contraseñas comprometidas
Si existe la posibilidad de que una contraseña haya sido expuesta y todavía la utilizas, cámbiala.
Utiliza una contraseña diferente para cada cuenta.
3. Revisa contraseñas reutilizadas
Si utilizabas la misma contraseña en otros servicios, esas cuentas también podrían estar en riesgo.
Debemos sustituirla en todos los sitios donde se haya reutilizado.
4. Activa la autenticación multifactor
La autenticación multifactor agrega una comprobación adicional al iniciar sesión.
Puede reducir el riesgo de que alguien acceda a una cuenta utilizando solamente una contraseña comprometida.
5. Revisa sesiones y dispositivos
Cuando el servicio lo permita, comprueba los dispositivos conectados y cierra las sesiones que no reconozcas.
6. Revisa movimientos sospechosos
Presta atención a mensajes de restablecimiento de contraseña, cambios de configuración y notificaciones de inicio de sesión que no hayas solicitado.
7. Protege especialmente tu correo principal
La cuenta de correo principal suele utilizarse para recuperar contraseñas de otros servicios.
Por eso, mantenerla protegida es especialmente importante.
¿Qué es Pwned Passwords?
Pwned Passwords es una función de Have I Been Pwned que permite comprobar si una contraseña apareció anteriormente en filtraciones conocidas.
Esta función es diferente de la búsqueda por correo electrónico.
Su objetivo es ayudar a identificar contraseñas que no conviene utilizar.
Podemos acceder desde:
https://haveibeenpwned.com/Passwords
Por ejemplo, una contraseña muy común puede haber aparecido miles o millones de veces en filtraciones.
Si la utilizamos actualmente, es recomendable sustituirla por una contraseña única y robusta.
Cómo comprobar si una contraseña fue filtrada
La herramienta Pwned Passwords permite realizar una comprobación utilizando mecanismos diseñados para no enviar la contraseña completa al servicio.
Paso 1. Ingresa a Pwned Passwords
Abre:
https://haveibeenpwned.com/Passwords
Paso 2. Lee la explicación de privacidad
La plataforma explica cómo realiza la consulta sin transmitir la contraseña completa.
Paso 3. Comprueba una contraseña
Utiliza la función oficial en un dispositivo confiable.
Por precaución, no introduzcas tus contraseñas en páginas que imiten el servicio ni compartas capturas que las muestren.
Paso 4. Revisa el resultado
Si la contraseña aparece en filtraciones conocidas, debemos dejar de utilizarla.
Paso 5. Genera una contraseña nueva
Es recomendable utilizar un gestor de contraseñas para crear claves largas, únicas y difíciles de adivinar.
¿Have I Been Pwned puede ver mi contraseña?
La comprobación de Pwned Passwords utiliza una técnica conocida como k-anonymity.
En la búsqueda web actual, el navegador calcula localmente un hash SHA-1 de la contraseña.
Después envía solamente los primeros cinco caracteres del hash.
El servicio devuelve posibles coincidencias y la comparación final se realiza en el dispositivo.
Esto significa que la contraseña completa no se envía al servidor de Pwned Passwords durante esa comprobación.
También debemos entender que un hash SHA-1 no equivale a cifrar una contraseña para almacenarla de forma segura.
En este caso se utiliza dentro de un mecanismo específico de comparación contra una colección de contraseñas conocidas.
¿Qué son las contraseñas comprometidas?
Una contraseña comprometida es una clave que ha sido expuesta, publicada o recopilada en incidentes de seguridad.
Esto no significa necesariamente que haya sido utilizada para acceder a nuestra cuenta particular.
Sin embargo, una contraseña conocida por atacantes puede utilizarse en intentos automatizados de acceso.
Por ejemplo, algunos delincuentes utilizan listas de contraseñas filtradas para probar combinaciones en diferentes servicios.
Esta técnica se conoce como credential stuffing cuando se reutilizan credenciales para intentar acceder a otras plataformas.
La mejor defensa incluye utilizar contraseñas únicas y activar autenticación multifactor.
Cómo recibir alertas gratuitas de nuevas filtraciones
Have I Been Pwned ofrece un servicio gratuito de notificaciones.
Esto permite recibir un aviso cuando una dirección de correo aparece en nuevas filtraciones incorporadas a su sistema.
Paso 1. Abre Notify Me
Ingresa a:
https://haveibeenpwned.com/NotifyMe
Paso 2. Introduce tu correo
Escribe la dirección que quieres monitorear.
Paso 3. Solicita la notificación
Presiona Notify Me.
Paso 4. Verifica el correo
Recibirás un mensaje con un enlace de confirmación.
Paso 5. Completa la verificación
Después de confirmar, el servicio podrá notificarte cuando encuentre nuevas exposiciones relacionadas con esa dirección.
Esta función es útil porque no necesitamos realizar búsquedas manuales constantemente.
Sin embargo, las notificaciones dependen de que los incidentes sean identificados e incorporados a la plataforma.
¿Qué son los stealer logs?
Un stealer log es un registro producido por determinados tipos de malware especializados en robar información.
Estos programas maliciosos pueden recopilar credenciales, datos de inicio de sesión y referencias a sitios web utilizados por la víctima.
Por ejemplo, si un equipo se infecta con un infostealer, el malware podría capturar información introducida en páginas de inicio de sesión.
Have I Been Pwned incluye información relacionada con ciertos registros de este tipo.
Es importante distinguir entre una filtración de una plataforma y un robo de credenciales desde un dispositivo infectado.
En el segundo caso, puede ser necesario revisar el estado de seguridad de la computadora.
¿Qué hacer si tu información aparece en stealer logs?
Si encontramos indicios de que nuestras credenciales fueron recopiladas mediante malware, debemos considerar la posibilidad de que algún dispositivo haya estado comprometido.
Las medidas recomendables incluyen:
- Analizar los equipos con herramientas de seguridad actualizadas.
- Investigar posibles infecciones.
- Cambiar contraseñas desde un dispositivo confiable.
- Revocar sesiones sospechosas.
- Revisar los mecanismos de autenticación.
- Activar autenticación multifactor.
- Verificar las cuentas asociadas.
- Considerar una reinstalación segura si se confirma una infección grave.
Simplemente cambiar la contraseña desde una computadora que continúa infectada podría volver a exponerla.
Por eso es importante resolver primero el problema del dispositivo o utilizar otro equipo confiable.
¿Have I Been Pwned permite buscar dominios empresariales?
Sí.
Have I Been Pwned dispone de una función de búsqueda por dominio que permite a organizaciones revisar direcciones de correo afectadas dentro de dominios que administran.
Por ejemplo, una empresa podría verificar qué cuentas de su dominio aparecen en filtraciones conocidas.
Para utilizar esta función es necesario demostrar que tenemos control sobre el dominio.
La plataforma admite métodos de verificación como registros DNS, correos a determinadas direcciones administrativas y otros mecanismos documentados.
El acceso a resultados y sus límites dependen del tamaño del dominio y del plan.
Esta función puede resultar útil para administradores de sistemas, responsables de seguridad y proveedores autorizados de servicios tecnológicos.
Cómo monitorear un dominio empresarial
El proceso general consiste en verificar la propiedad y habilitar la supervisión.
Paso 1. Accede a Domain Search
Ingresa a:
https://haveibeenpwned.com/DomainSearch
Paso 2. Inicia sesión
Utiliza una cuenta que puedas verificar.
Paso 3. Introduce el dominio
Escribe un dominio que realmente administras.
Paso 4. Completa la verificación
La plataforma ofrecerá métodos para demostrar el control del dominio.
Por ejemplo, puedes agregar un registro DNS siguiendo las instrucciones oficiales.
Paso 5. Consulta los resultados disponibles
Después de verificarlo, podrás revisar la exposición del dominio dentro de los límites aplicables.
Paso 6. Evalúa las cuentas afectadas
Si aparecen direcciones comprometidas, comunica el riesgo a las personas responsables y aplica medidas de seguridad.
No es recomendable tratar estos resultados como un diagnóstico completo de seguridad empresarial.
¿Have I Been Pwned es gratis?
Sí.
Las funciones principales de comprobación individual de correos, Pwned Passwords y notificaciones están disponibles gratuitamente.
Sin embargo, también existen planes comerciales orientados a empresas y desarrolladores.
Estos planes permiten ampliar límites de API, monitoreo de dominios y acceso a determinados datos.
Por lo tanto, una persona que únicamente quiere comprobar su correo normalmente no necesita contratar una suscripción.
¿Cuánto cuesta Have I Been Pwned?
La plataforma ofrece diferentes modalidades.
Según su página oficial de octubre de 2026, los precios de referencia incluyen:
| Modalidad | Precio de referencia | Uso principal |
|---|---|---|
| Consulta web individual | Gratis | Verificar un correo |
| Pwned Passwords web | Gratis | Comprobar contraseñas |
| Notify Me | Gratis | Alertas de filtraciones |
| Core 1 | Desde US$4,39/mes, facturación anual | API y monitoreo de dominios propios |
| Pro 1 | Desde US$379/mes, facturación anual | Funciones empresariales y monitoreo ampliado |
| High RPM | Desde US$1.150/mes, facturación anual | Consultas de API de gran volumen |
Los precios comerciales dependen del plan, las funciones y la modalidad de facturación.
Las organizaciones pequeñas también pueden disponer de acceso gratuito a determinadas búsquedas por dominio bajo los límites publicados por la plataforma.
Para una consulta personal, el servicio gratuito suele ser suficiente.
¿Have I Been Pwned tiene una API?
Sí.
Dispone de una API que permite integrar consultas relacionadas con filtraciones y contraseñas comprometidas dentro de aplicaciones.
Por ejemplo, un sistema empresarial autorizado puede incorporar determinadas comprobaciones para identificar riesgos de exposición.
La documentación se encuentra en:
https://haveibeenpwned.com/API/v3
Sin embargo, debemos distinguir entre los diferentes servicios.
La búsqueda programática de correos comprometidos generalmente requiere una suscripción y una clave de API.
Pwned Passwords también ofrece mecanismos específicos de consulta que pueden utilizarse sin enviar contraseñas completas.
La integración debe respetar los límites, las condiciones del servicio y la privacidad de las personas.
¿Have I Been Pwned es seguro?
Have I Been Pwned es un servicio ampliamente utilizado para conocer exposiciones de datos.
Su documentación explica cómo funciona la búsqueda de cuentas y el tratamiento de contraseñas.
Por ejemplo, las consultas a Pwned Passwords utilizan mecanismos de anonimización parcial.
El sitio también indica que no conserva un historial explícito de las direcciones consultadas mediante su buscador público, aunque pueden existir registros técnicos y analíticos relacionados con el funcionamiento del servicio.
Sin embargo, ningún sitio debe considerarse automáticamente libre de riesgos.
Para utilizarlo de forma segura es recomendable comprobar que estamos en el dominio oficial y evitar versiones fraudulentas que imiten su apariencia.
¿Have I Been Pwned es de código abierto?
Have I Been Pwned es un servicio alojado en Internet y no debe describirse en conjunto como una aplicación completamente de código abierto.
Sin embargo, algunos de sus componentes y proyectos relacionados se encuentran publicados de manera abierta.
Entre ellos existen herramientas y recursos vinculados al sistema Pwned Passwords.
Esto permite que desarrolladores y organizaciones integren determinados mecanismos de verificación en sus propios servicios.
¿Have I Been Pwned funciona en Costa Rica?
Sí.
Have I Been Pwned puede utilizarse desde Costa Rica mediante un navegador web.
No necesitamos instalar una aplicación ni tener una cuenta de un país específico para consultar una dirección de correo.
La herramienta no depende de que nuestro correo termine en un dominio costarricense.
Por ejemplo, podemos consultar direcciones de Gmail, Outlook o dominios empresariales propios.
Sin embargo, su base de datos no contiene todas las filtraciones del mundo y no garantiza conocer todos los incidentes que afecten a organizaciones costarricenses.
Have I Been Pwned vs. Google Password Manager
Google Password Manager incluye mecanismos para advertir sobre contraseñas comprometidas y otros problemas de seguridad de las credenciales almacenadas.
Have I Been Pwned funciona de una manera diferente.
| Característica | Have I Been Pwned | Google Password Manager |
|---|---|---|
| Buscar filtraciones por correo | Sí | No como función principal |
| Comprobar contraseñas comprometidas | Sí | Sí, para credenciales gestionadas |
| Administrar contraseñas | No | Sí |
| Generar contraseñas | No | Sí |
| Alertas de seguridad | Sí | Sí |
| Búsqueda por dominio empresarial | Sí | No equivalente |
| Consulta individual gratuita | Sí | Sí |
Ambas herramientas pueden complementarse.
Have I Been Pwned permite investigar exposiciones de direcciones, mientras un gestor de contraseñas ayuda a mantener credenciales únicas y detectar problemas en las claves almacenadas.
Have I Been Pwned vs. Hunter.io
Aunque ambas plataformas trabajan con direcciones de correo electrónico, sus objetivos son diferentes.
| Característica | Have I Been Pwned | Hunter.io |
|---|---|---|
| Objetivo principal | Detectar exposiciones de datos | Encontrar contactos profesionales |
| Buscar correos por empresa | En dominios verificados para exposición | Sí |
| Verificar filtraciones | Sí | No es su función principal |
| Detectar contraseñas expuestas | Sí, mediante Pwned Passwords | No |
| Prospección comercial | No | Sí |
| Notificaciones de incidentes | Sí | No equivalente |
| API | Sí | Sí |
| Funciones gratuitas | Sí | Sí, con límites |
Have I Been Pwned es una herramienta de seguridad.
Hunter.io se orienta principalmente a la búsqueda y verificación de contactos empresariales.
No son servicios sustitutos.
Ventajas de Have I Been Pwned
Entre sus principales ventajas encontramos:
- Permite consultar filtraciones conocidas.
- Es gratuito para búsquedas individuales.
- No requiere instalar software.
- Ofrece información sobre incidentes.
- Permite verificar contraseñas comprometidas.
- Incluye alertas gratuitas.
- Funciona desde diferentes países.
- Ofrece monitoreo de dominios verificados.
- Dispone de una API.
- Ayuda a identificar riesgos de reutilización de credenciales.
- Puede complementar herramientas de seguridad existentes.
- Tiene documentación pública sobre sus mecanismos de privacidad.
Su principal fortaleza es ofrecer una forma sencilla de conocer si determinada información ha aparecido en incidentes conocidos.
Desventajas de Have I Been Pwned
También existen limitaciones.
La primera es que no contiene todas las filtraciones de datos existentes.
Otra limitación es que encontrar una dirección no demuestra necesariamente que la cuenta actual esté comprometida.
Tampoco permite recuperar contraseñas filtradas asociadas a un usuario.
Además, algunas funciones empresariales y de API requieren una suscripción.
Finalmente, Have I Been Pwned no es un antivirus ni una herramienta que elimine malware o repare cuentas comprometidas.
Es un servicio de consulta y alerta.
¿Vale la pena utilizar Have I Been Pwned?
Sí.
Have I Been Pwned es una herramienta útil para cualquier persona que utilice correo electrónico, redes sociales, plataformas digitales o servicios en Internet.
Permite comprobar exposiciones conocidas y tomar medidas para reducir riesgos.
Su función de notificaciones también ayuda a mantener un seguimiento de futuras filtraciones.
Para empresas y administradores de dominios, las opciones de búsqueda autorizada y monitoreo pueden aportar información adicional sobre cuentas afectadas.
Sin embargo, debemos comprender sus límites.
Have I Been Pwned ayuda a identificar riesgos relacionados con datos expuestos, pero no sustituye una estrategia de seguridad basada en contraseñas únicas, autenticación multifactor, dispositivos actualizados y protección contra malware.
Preguntas frecuentes sobre Have I Been Pwned
¿Qué es Have I Been Pwned?
Es un servicio que permite comprobar si una dirección de correo aparece en filtraciones de datos conocidas.
¿Have I Been Pwned es gratis?
Sí. Las búsquedas individuales, la comprobación web de contraseñas y las notificaciones básicas son gratuitas.
¿Qué significa «pwned»?
Es una expresión informal que se utiliza en informática para describir una cuenta o sistema comprometido.
¿Cómo saber si mi correo fue hackeado?
Puedes consultar tu dirección en Have I Been Pwned para comprobar si aparece en filtraciones conocidas. El resultado no confirma por sí solo un acceso actual a tu cuenta.
¿Qué significa «Oh no — pwned!»?
Significa que la dirección consultada aparece en uno o varios registros de exposición incluidos en la plataforma.
¿Qué significa «No pwnage found»?
Significa que no se encontraron coincidencias en los registros consultables. No garantiza que la dirección nunca haya sido expuesta.
¿Have I Been Pwned muestra mi contraseña?
No. El servicio no proporciona las contraseñas asociadas a cuentas comprometidas.
¿Puedo comprobar si una contraseña fue filtrada?
Sí. Puedes utilizar Pwned Passwords para comprobar si una contraseña aparece en filtraciones conocidas.
¿Have I Been Pwned guarda las contraseñas que consulto?
La comprobación web utiliza k-anonymity para evitar transmitir la contraseña completa y su hash completo al servicio.
¿Es peligroso aparecer en Have I Been Pwned?
Depende de los datos expuestos, de si siguen vigentes y de las medidas de seguridad aplicadas desde el incidente.
¿Debo cambiar mi contraseña si mi correo aparece?
Si una contraseña actual pudo quedar expuesta, debes cambiarla. También debes sustituirla donde la hayas reutilizado.
¿Have I Been Pwned puede eliminar mis datos de Internet?
No. Permite conocer determinadas exposiciones y ofrece opciones de privacidad sobre sus propios resultados, pero no elimina las filtraciones de sus fuentes originales.
¿Have I Been Pwned funciona en Costa Rica?
Sí. Puede utilizarse desde Costa Rica mediante un navegador web.
¿Puedo recibir alertas de filtraciones?
Sí. Notify Me permite recibir avisos después de verificar la dirección de correo.
¿Have I Been Pwned puede revisar dominios empresariales?
Sí. Ofrece búsquedas y monitoreo de dominios, previa verificación de su control y dentro de los límites correspondientes.
¿Have I Been Pwned tiene API?
Sí. Ofrece una API para desarrolladores y organizaciones, con diferentes condiciones según el servicio utilizado.
¿Have I Been Pwned es un antivirus?
No. Es un servicio de consulta de filtraciones y exposición de credenciales.
¿Quién creó Have I Been Pwned?
Fue creado por el investigador de seguridad Troy Hunt en 2013.
¿Dónde consultar Have I Been Pwned?
En su sitio oficial: https://haveibeenpwned.com/
También te puede interesar...